
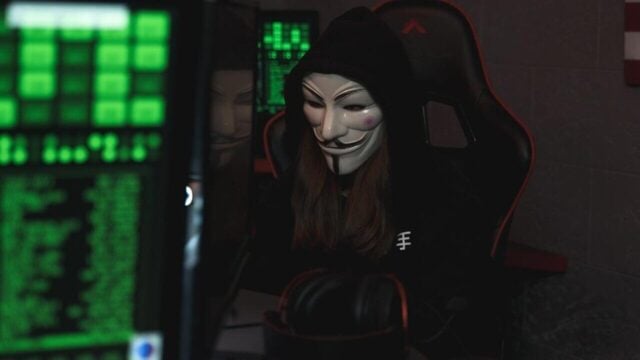
JAKARTA — Kelompok peretas ransomware yang menamakan diri Panzer mengklaim telah mencuri 296 GB data milik Bank BJB Syariah, anak usaha Bank Pembangunan Daerah Jawa Barat dan Banten (Bank BJB).
Klaim itu beredar luas di media sosial X sejak akhir pekan lalu dan memicu kekhawatiran soal keamanan data nasabah. Hingga berita ini diturunkan, Bank BJB belum memberikan tanggapan resmi atas klaim tersebut.
Kabut informasi masih tebal. Tidak ada sampel data yang diunggah ke publik, sehingga kebenaran klaim Panzer belum bisa diverifikasi. Sekelompok akun pemantau peretasan di X, termasuk @opindonesiangov dan @FalconFeeds.io, menyoroti klaim ini dan menuntut penjelasan dari pihak bank.
“Halo Bank BJB, 296 GB data bank kalian telah dicuri oleh hacker,” tulis akun @opindonesiangov, seraya mempertanyakan langkah pengamanan data dokumen, KTP, kartu debit, nomor telepon, M2FA, dan password pelanggan.
Akun @FalconFeeds.io menyebut kelompok Panzer berencana mempublikasikan data curian itu dalam 19 hingga 20 hari ke depan. Sementara akun @DarkWebIntelligence menduga data tersebut diunggah pada 16 November. Akun yang sama mencatat Panzer juga mempublikasikan sejumlah data curian dari kawasan Asia dan Eropa sepekan terakhir, termasuk dari Kementerian Kesehatan Malaysia.
@DarkWebIntelligence memberi peringatan senada. “Jika klaim ini benar, maka data pembiayaan dan transfer nasabah bisa terpapar. Hal ini meningkatkan risiko penipuan dan phishing bagi pelanggan bank. Ini klaim hacker yang belum diverifikasi, bukan konfirmasi pelanggaran,” tulis akun tersebut.
Bank BJB Syariah sendiri merupakan unit usaha syariah dari Bank BJB, bank pembangunan daerah yang melayani Jawa Barat dan Banten. Sebagai lembaga keuangan, bank memegang data pribadi nasabah yang sangat sensitif, mulai dari nomor kartu debit, nomor telepon, hingga kode autentikasi dua faktor (M2FA) dan password.
Dampak bagi nasabah jika klaim benar
Bagi nasabah, kebocoran data semacam ini bukan sekadar berita teknologi. Data pembiayaan dan riwayat transfer yang bocor bisa dipakai pelaku kejahatan siber untuk menyusun penipuan yang sangat meyakinkan. Modusnya bermacam-macam, dari telepon yang mengaku petugas bank hingga tautan phishing yang meniru halaman login asli.
Risiko paling nyata adalah pencurian dana melalui rekayasa sosial. Pelaku yang tahu nomor telepon dan sebagian data transaksi bisa menghubungi korban dan meminta kode OTP dengan dalih verifikasi. Karena itu, pakar keamanan siber biasanya menyarankan nasabah segera mengganti password dan PIN jika ada indikasi kebocoran, serta tidak pernah membagikan kode OTP kepada siapa pun.
Namun perlu ditegaskan, sampai sekarang belum ada bukti sahih bahwa data nasabah benar-benar telah diambil. Klaim Panzer masih sebatas unggahan di forum dan media sosial. Tidak ada sampel data yang dirilis, sehingga tim forensik digital pun belum bisa memastikan apakah data itu asli milik Bank BJB Syariah atau hasil rekayasa.
Bank BJB melalui Pelaksana Tugas Divisi Corporate Secretary Sani Ikhsan Maulana belum memberikan jawaban saat dikonfirmasi mengenai klaim ini. Artinya, pihak bank belum mengonfirmasi maupun membantah keberadaan insiden tersebut.
Pola serangan ransomware yang perlu diwaspadai
Panzer bukan nama baru di dunia peretasan. Menurut catatan akun pemantau, kelompok ini aktif membidik berbagai organisasi di Asia dan Eropa dalam sepekan terakhir. Serangan ransomware umumnya bekerja dengan menyandera data korban, lalu menuntut tebusan agar data tidak dipublikasikan. Jika korban menolak, data dilepas ke publik sebagai bentuk tekanan.
Di Indonesia, insiden semacam ini bukan pertama kali terjadi. Beberapa lembaga dan perusahaan pernah menjadi sasaran kelompok peretas serupa, dengan pola yang mirip: klaim diunggah ke forum, tenggat publikasi diberi batas waktu, lalu pihak korban diminta memberi tanggapan. Yang membedakan, kali ini korbannya adalah bank syariah yang melayani nasabah perorangan.
Bagi industri perbankan, klaim ini menjadi pengingat bahwa keamanan siber bukan lagi urusan teknis belaka. Regulator dan pelaku industri perlu memastikan protokol pelaporan insiden berjalan cepat, agar nasabah tidak dibiarkan menebak-nebak. Keterbukaan yang terlambat justru memperbesar risiko kepanikan dan memperlebar ruang bagi penipu yang memanfaatkan ketidakpastian.
Nasabah Bank BJB Syariah disarankan memantau mutasi rekening secara berkala dan waspada terhadap permintaan data pribadi yang tidak wajar. Jika ada aktivitas mencurigakan, segera hubungi layanan resmi bank. Sampai ada konfirmasi, klaim 296 GB itu tetap berstatus sebagai dugaan yang belum terverifikasi, bukan kebocoran yang terbukti.
Yang paling ditunggu sekarang adalah pernyataan resmi Bank BJB. Tanpa itu, ruang spekulasi akan terus terbuka, dan nasabah lah yang menanggung ketidakpastian.





























📝 Tinggalkan Komentar
Komentar sebagai . Ditinjau admin sebelum tampil.
atau gunakan akun komentar lama di bawah