
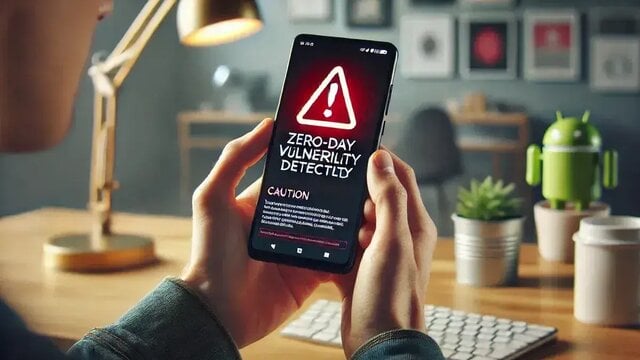
Pintu masuk lewat tautan phishing
Serangan spyware sering diawali pesan phishing lewat SMS, WhatsApp, atau email. Isinya tautan maupun file berbahaya.
Pelaku biasa menyamar sebagai perusahaan atau instansi resmi. Tujuannya membujuk korban mengunduh aplikasi atau memberikan akses tertentu.
Menerima pesan mencurigakan tidak otomatis berarti HP sudah terinfeksi. Yang berbahaya adalah membuka tautannya atau memasang aplikasi dari sumber sembarangan.
Perilaku perangkat yang aneh juga perlu dicermati. Misalnya aplikasi terbuka sendiri, atau ponsel restart tanpa sebab jelas.
Cara memeriksa dari Android dan iPhone
Kalau menemukan beberapa tanda di atas, ada langkah yang bisa dilakukan sekarang juga.
Di Android, Google Play Protect membantu mendeteksi aplikasi berbahaya, termasuk yang dipasang dari luar Play Store. Di iPhone, Apple menyediakan Safety Check untuk meninjau siapa saja yang punya akses ke informasi pribadi.
Pada iOS 16 atau lebih baru, buka Settings > Privacy & Security > Safety Check, lalu pilih Manage Sharing & Access. Dari situ pengguna bisa meninjau akses lokasi, aplikasi, dan perangkat yang terhubung.
Ada juga Emergency Reset untuk menghentikan berbagai akses berbagi informasi dengan cepat. Perlu dicatat, Safety Check bukan pemindai spyware. Fitur ini alat pengelolaan privasi, bukan pendeteksi infeksi.
Langkah berikutnya: periksa daftar aplikasi terpasang dan izin akses kamera, mikrofon, lokasi, serta SMS. Hapus aplikasi yang sudah dipastikan berbahaya. Setelah itu, perbarui Android atau iOS ke versi terbaru untuk menutup celah keamanan.
Gunakan kata sandi yang kuat dan aktifkan autentikasi dua faktor pada akun penting. Dua langkah sederhana ini menutup banyak jalan masuk yang biasa dipakai pelaku.
Saat spyware kelas atas mengintai
Tidak semua spyware mudah ditemukan. Contohnya Pegasus, perangkat lunak pengintai canggih yang bisa menyerang individu tertentu.
Apple menyebut serangan mercenary spyware biasanya menyasar jurnalis, aktivis, politisi, dan diplomat. Apple dapat mengirim pemberitahuan ancaman kepada pengguna yang diduga menjadi target.
Penerima peringatan bisa memeriksa keasliannya lewat account.apple.com. Apple juga menyarankan mempertimbangkan Lockdown Mode serta bantuan ahli keamanan digital.
Bila perangkat masih dicurigai terinfeksi, factory reset jadi pilihan terakhir. Langkah ini mampu menghilangkan banyak spyware umum, tapi ikut menghapus seluruh data.
Cadangkan data penting lebih dulu, dan hindari memulihkan aplikasi dari cadangan yang dicurigai terinfeksi.
Ada satu hal yang sering terlewat. Jika spyware diduga dipasang seseorang yang dikenal untuk menguntit, pertimbangkan keselamatan sebelum menghapusnya. Pelaku bisa menyadari aksesnya terputus. Gunakan perangkat lain yang aman untuk mencari bantuan.
FTC menegaskan tidak ada satu gejala pun yang bisa memastikan HP disadap. Pemeriksaan menyeluruh tetap jadi cara paling masuk akal untuk memastikan kondisi perangkat.





























📝 Tinggalkan Komentar
Komentar sebagai . Ditinjau admin sebelum tampil.
atau gunakan akun komentar lama di bawah