
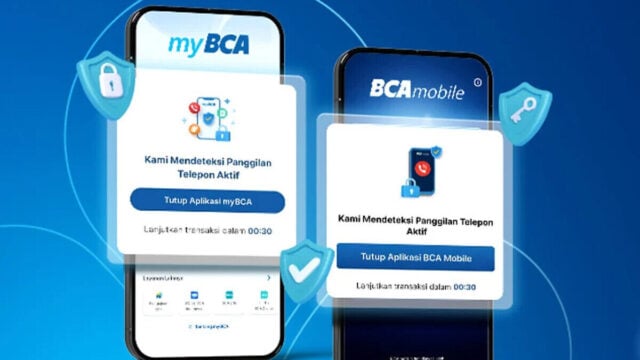
JAKARTA — PT Bank Central Asia Tbk (BCA) resmi memasang fitur Notifikasi Pop-Up Awareness di aplikasi BCA mobile dan myBCA. Fitur ini otomatis muncul ketika nasabah sedang dalam sambungan telepon aktif sambil membuka aplikasi bank tersebut. Sistem lantas menahan transaksi selama 30 detik sebagai jeda pengaman.
Intinya sederhana: aplikasi mendeteksi panggilan yang sedang berjalan. Begitu nasabah membuka BCA mobile atau myBCA, layar menampilkan peringatan agar tidak membagikan data rahasia perbankan.
Data yang dimaksud meliputi PIN, kode akses, CVV, kata sandi, dan kode OTP. BCA juga mengingatkan nasabah supaya tidak mengikuti transaksi yang dipandu lewat telepon.
Fitur ini baru bisa dipakai setelah nasabah memperbarui aplikasi myBCA dan BCA mobile ke versi terbaru. Tanpa pembaruan, notifikasi tidak akan muncul.
Jeda 30 detik untuk memutus manipulasi
Direktur BCA Santoso menyatakan fitur ini lahir dari kebutuhan merespons modus kejahatan siber yang makin canggih. Menurut dia, penipuan digital marak karena beberapa faktor, salah satunya social engineering atau rekayasa sosial yang memanfaatkan kondisi psikologis nasabah.
“Fitur ini berfungsi menjadi jeda pengaman yang memberikan waktu tambahan bagi nasabah untuk menyadari potensi manipulasi sebelum transaksi dilakukan,” kata Santoso, Jumat (20/11/2026).
Penerapannya mengadopsi prinsip intervensi perilaku digital dengan tolok ukur berstandar internasional. BCA memilih jeda 30 detik sebagai langkah perlindungan preventif, bukan pembatasan permanen.
Anggap saja seperti lampu kuning di persimpangan. Nasabah tetap bisa melanjutkan transaksi, tapi ada waktu untuk berpikir ulang saat lawan bicara di telepon mendesak agar segera transfer.
Modus seperti ini memang akrab di telinga banyak orang. Penipu menelepon dengan mengaku sebagai petugas bank, lalu meminta korban membuka aplikasi sambil memandu langkah demi langkah. Korban sering panik karena dibilang ada transaksi mencurigakan di rekeningnya.
Kenapa panggilan telepon jadi celah favorit penipu
Rekayasa sosial bekerja dengan menekan emosi, bukan menembus sistem. Penipu tidak perlu meretas server bank. Mereka cukup membuat korban percaya dan menyerahkan kode OTP secara sukarela.






























📝 Tinggalkan Komentar
Komentar sebagai . Ditinjau admin sebelum tampil.
atau gunakan akun komentar lama di bawah