
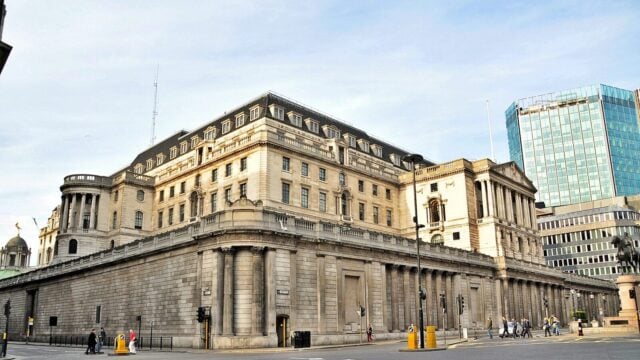
JAKARTA — Serangan siber ke sektor keuangan Inggris naik lebih dari 50 persen dibanding puncak sebelumnya. Otoritas Perilaku Keuangan Inggris (FCA) mencatat 38 insiden sepanjang Oktober 2026, tertinggi kedua dalam lima tahun terakhir. Angka itu hanya terpaut dari rekor Juni 2023 sebanyak 49 insiden.
Lonjakan ini memicu FCA bersama Bank Sentral Inggris (Bank of England) menyusun pedoman baru bagi perbankan, asuransi, dan lembaga keuangan lain. Pedoman itu mengatur standar kesiapan, deteksi, hingga pemulihan sistem seusai serangan.
Rekor kedua dalam lima tahun
Laporan FCA yang dirilis Kamis (19/11/2026) menunjukkan 38 insiden pada Oktober 2026. Jumlah itu melonjak lebih dari 50 persen dari titik puncak 18 bulan sebelumnya. Pada Juni 2023, tercatat 49 insiden, dipicu gelombang kebocoran data global akibat celah perangkat lunak MOVEit.
Angka Oktober tahun ini menempati posisi kedua tertinggi sejak lima tahun terakhir. Artinya, tekanan serangan siber ke institusi keuangan tidak surut, meski rekor belum terlewati.
Kepala Eksekutif Prudential Regulation Authority sekaligus Deputi Gubernur Bank of England, Katharine Braddick, menilai serangan kini jauh lebih sering, rumit, dan merusak. “Regulator membutuhkan keyakinan bahwa perusahaan memiliki kontrol siber yang kuat sekaligus mampu mendeteksi, membendung, dan pulih dengan cepat dari insiden,” ujar Braddick.
Isi pedoman baru
Rancangan pedoman memperinci ekspektasi soal ketahanan siber, tata kelola, respons insiden, pemulihan, dan mitigasi risiko rantai pasokan (supply-chain). Aturan ini memperkuat kerangka ketahanan operasional yang sudah berjalan, tanpa menambah kewajiban regulasi baru bagi industri.
Regulator juga menerbitkan panduan tambahan untuk mengantisipasi serangan yang memakai kecerdasan buatan mutakhir (frontier AI) dan teknologi komputasi kuantum. Dua teknologi itu dianggap bisa membuka celah baru bagi pelaku kejahatan siber.
Masa konsultasi publik rancangan ini berlangsung hingga 26 Februari mendatang. Setelah itu, pedoman akan difinalkan dan berlaku bagi seluruh lembaga keuangan yang diawasi FCA dan Bank of England.
Dampak bagi industri dan nasabah
Bagi bank dan perusahaan asuransi, pedoman ini menuntut kesiapan operasional yang lebih rinci, terutama dalam memetakan risiko dari pemasok teknologi. Rantai pasokan yang panjang menjadi titik lemah, karena satu celah di vendor pihak ketiga bisa menjalar ke sistem inti.
Nasabah di Inggris, dan juga konsumen di negara lain yang memakai layanan keuangan berbasis di sana, berpotensi merasakan dampak tidak langsung. Gangguan sistem akibat serangan bisa menunda transaksi, membekukan akses rekening, atau memperlambat proses klaim asuransi.
Braddick menegaskan penguatan kontrol bukan sekadar formalitas. “Regulator membutuhkan keyakinan bahwa perusahaan memiliki kontrol siber yang kuat,” tegasnya, seraya menekankan kemampuan deteksi dan pemulihan cepat sebagai bagian dari standar baru.
AI dan komputasi kuantum jadi ancaman berikutnya
Panduan terpisah soal frontier AI dan komputasi kuantum menandai pergeseran fokus regulator. Serangan berbasis AI bisa mempercepat pencarian celah dan mempermudah rekayasa sosial. Sementara komputasi kuantum, meski belum matang, di masa depan berpotensi membobol metode enkripsi yang dipakai sekarang.
FCA dan Bank of England ingin industri bersiap sebelum teknologi itu benar-benar dipakai penyerang. Langkah ini juga mengirim sinyal bahwa regulator tidak hanya mengejar insiden yang sudah terjadi, tetapi mengantisipasi risiko yang belum muncul.
Konsultasi publik hingga 26 Februari 2026 menjadi kesempatan bagi pelaku industri menyampaikan masukan. Setelah itu, pedoman akan menjadi acuan resmi dalam pengawasan harian.




























📝 Tinggalkan Komentar
Komentar sebagai . Ditinjau admin sebelum tampil.
atau gunakan akun komentar lama di bawah