
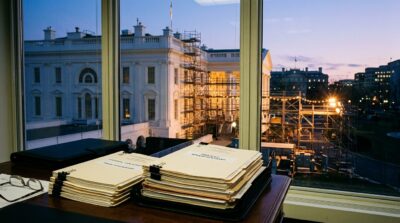
WASHINGTON — IP Gedung Putih terdeteksi pada 28 layanan proksi residensial, membuka kemungkinan lalu lintas dari jaringan kantor kepresidenan dapat dibeli pihak luar. Layer3 mencatat akses itu berlangsung 236 kali pada 26 hari dalam periode 30 hari, dengan biaya bandwidth yang menurut pendiri Synthient bisa serendah 60 sen per gigabita.
Temuan ini tidak membuktikan seseorang membobol jaringan Gedung Putih atau memasang malware di sana. Namun, perangkat yang terhubung ke jaringan sensitif itu tampaknya menjalankan perangkat lunak yang dapat menyewakan koneksi internetnya kepada pelanggan layanan proksi.
IP Gedung Putih muncul di 28 layanan proksi
Layer3 mendeteksi lalu lintas keluar melalui AS2650, sistem otonom yang tercatat atas nama Kantor Eksekutif Presiden. Sistem otonom adalah kelompok jaringan yang dikelola sebagai satu kesatuan di internet.
Dalam catatan antara 5 Oktober hingga 3 November, lalu lintas itu menggunakan enam alamat IP berbeda. Aktivitas terdeteksi selama 26 hari dalam periode 30 hari tersebut.
Layer3 mengatakan pemantauannya tidak secara khusus menyasar Gedung Putih. Perusahaan itu meminta akses global yang berubah-ubah dari penyedia layanan proksi publik, lalu mencocokkan alamat IP yang diperoleh dengan data Spur dan Synthient.
“Ini adalah akses publik. Siapa pun bisa mendapatkannya hanya dengan mendaftar ke layanan proksi residensial publik, membayar beberapa dolar, dan mengirimkan permintaan melalui layanan tersebut,” tulis Layer3.
Layanan proksi residensial menjual akses melalui perangkat pengguna umum. Akibatnya, pelanggan dapat membuat lalu lintas internet mereka tampak berasal dari ponsel atau komputer rumah tangga, bukan dari server yang mudah dikenali.
IP Gedung Putih dan jalur perangkat lunak gratis
Perangkat lunak pengembangan proksi atau SDK dapat disisipkan ke dalam aplikasi gratis. Pengembang aplikasi lalu memperoleh bayaran kecil dari pemasangan, sementara koneksi internet perangkat pengguna ikut disewakan sebagai jalur lalu lintas.
Artinya, seseorang tidak harus sengaja memasang alat untuk membocorkan akses jaringan. Aplikasi gratis di ponsel atau komputer yang dibawa ke lingkungan kerja dapat menjalankan SDK tersebut dan membuat perangkat menjadi titik keluar proksi.
Ben Brundage, pendiri Synthient, mengatakan kepada Krebs on Security bahwa sejumlah pengecer menawarkan bandwidth mulai 60 sen per gigabita. Ia menilai harga serendah itu membuat akses ke jaringan tepercaya dapat dibeli dengan biaya kurang dari satu dolar.
Risikonya bukan sebatas identitas alamat IP. Jika layanan proksi memiliki celah keamanan, pelaku dapat memeriksa jaringan lokal yang terhubung dengan titik proksi dan mencari sistem lain yang bisa disusupi.
Ini bukan bukti penyusupan.
Namun, catatan tentang eksploitasi celah pada layanan sejenis pada akhir 2025 menunjukkan mengapa penggunaan SDK proksi di jaringan sensitif perlu diperiksa. Jika perangkat lain tidak diisolasi atau dilindungi, celah pada titik proksi berpotensi membuka jalan menuju sistem lokal.
Pola malam dan dugaan aplikasi Rave
Layer3 mencatat sekitar separuh aktivitas terjadi setelah pukul 17.00 hingga tengah malam waktu Timur, sementara aktivitas pagi hampir tidak terlihat. Pola itu dinilai selaras dengan kemungkinan adanya perangkat yang rutin berada di jaringan pada malam hari.
Awalnya, Synthient menghubungkan aktivitas tersebut dengan perangkat Windows yang menjalankan InfaticaSDK, perangkat lunak proksi yang kerap disertakan dalam aplikasi gratis. Pelacak proksi kemudian menilai dengan keyakinan tinggi bahwa aplikasi yang terpasang adalah Rave, aplikasi untuk menonton konten bersama yang menggabungkan beberapa SDK proksi.
Synthient mendeteksi perangkat Windows 10 dan Windows 11 yang berkomunikasi dengan Geonode, Infatica, dan Mellowtel. Dari penelusuran VirusTotal terhadap aplikasi Windows yang memuat ketiga SDK itu, hanya Rave yang ditemukan.
Layer3 menegaskan datanya menunjukkan titik keluar lalu lintas, bukan perangkat atau orang yang berada di baliknya. Karena itu, temuan tersebut belum memastikan siapa yang menggunakan perangkat maupun bagaimana aplikasi itu masuk ke jaringan.
Langkah berikutnya adalah memastikan perangkat mana yang menghasilkan lalu lintas itu dan apakah koneksinya dapat menjangkau sistem lain. Pemeriksaan tersebut penting untuk membedakan penggunaan proksi biasa dari risiko nyata terhadap jaringan Gedung Putih.











📝 Tinggalkan Komentar
Komentar sebagai . Ditinjau admin sebelum tampil.