
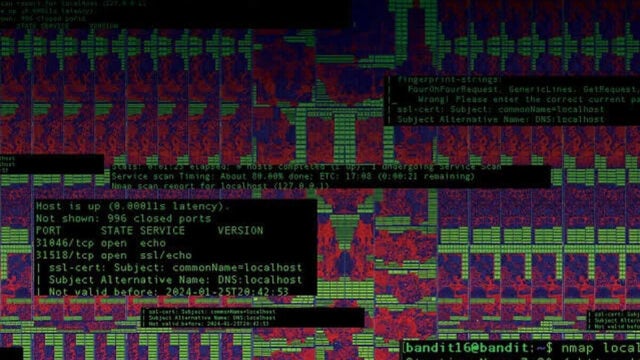
BEIJING — Google secara tidak sengaja menemukan sistem agen yang mampu mencari celah keamanan, menulis kode eksploitasi, dan menyerang situs web di Prancis tanpa campur tangan manusia. GTIG, divisi intelijen ancaman Google, bersama perusahaan keamanan Mandiant, mengonfirmasi serangan siber pertama yang sepenuhnya didukung kecerdasan buatan (AI).
Berbeda dari kasus sebelumnya, di mana peretas memakai chatbot untuk membantu menulis kode berbahaya, sistem ini menangani semua tahapan. Mulai dari deteksi kerentanan hingga eksploitasi itu sendiri.
Para penyelidik Google menemukan server uji di sebuah jaringan yang menjalankan sistem multi-agen bernama exploit_agent. Server itu terhubung ke beberapa model bahasa besar yang terinstal secara lokal untuk mengevaluasi pembaruan perangkat lunak.
Exploit_agent memakai analisis patch diferensial. Caranya, membandingkan kode sumber sebelum dan sesudah patch keamanan dirilis untuk mengidentifikasi kerentanan yang baru diperbaiki.
Cara kerja exploit_agent
Analisis patch diferensial itu menjadi kunci. Sistem membaca perubahan kecil pada kode, lalu menyimpulkan celah apa yang masih terbuka. Setelah itu, alih-alih menunggu manusia menyusun serangan, agen AI langsung menulis kode eksploitasi dan menjalankannya.
Semua berjalan otomatis. Tidak ada operator yang menekan tombol. Itu sebabnya temuan ini dianggap berbeda dari insiden siber sebelumnya, yang masih menyisakan peran manusia dalam penyusunan serangan.
Google menyebut server uji tersebut berada di Prancis. Sistem itu terhubung ke beberapa model bahasa besar yang dipasang secara lokal, bukan lewat layanan cloud. Pola ini memungkinkan penyerang menguji kemampuan agen tanpa bergantung pada penyedia AI eksternal.
Menurut GTIG dan Mandiant, kemampuan semacam ini menandai pergeseran penting. Peretas tidak lagi hanya memakai AI sebagai asisten, tetapi menyerahkan seluruh rantai serangan kepada sistem.
Kenapa temuan ini penting
Selama ini, kerentanan keamanan biasanya butuh waktu untuk ditemukan dan dieksploitasi. Celah yang belum ditambal bisa menganggur berminggu-minggu. Dengan agen otomatis, jarak antara penemuan celah dan serangan bisa menyusut drastis.
Bagi pengguna internet di Indonesia, dampaknya terasa pada layanan sehari-hari. Situs belanja, aplikasi perbankan, sampai portal layanan publik bergantung pada pembaruan perangkat lunak yang cepat. Bila celah baru dieksploitasi dalam hitungan jam, jendela bagi pengelola sistem untuk menambal makin sempit.
Ini juga mengubah beban tim keamanan teknologi. Pekerjaan memantau dan menambal celah tidak lagi bisa mengandalkan ritme manual. Sistem pertahanan yang juga berbasis otomatisasi menjadi kebutuhan, bukan pilihan.
Google sendiri menekankan bahwa temuan ini berasal dari server uji, bukan serangan massal yang sudah meluas. Namun konfirmasi GTIG dan Mandiant menunjukkan kemampuan tersebut nyata dan sudah beroperasi.
Respons industri keamanan
Sejumlah perusahaan keamanan sudah mulai mengembangkan model AI terbuka untuk pertahanan. NVIDIA, misalnya, memperkenalkan keamanan berbasis AI dengan model terbuka Nemotron. Langkah itu menunjukkan perlombaan senjata di ranah siber kini ikut melibatkan model bahasa besar.
Di sisi lain, insiden ini memperkuat kekhawatiran bahwa AI bisa dipakai untuk mempercepat serangan, bukan hanya membantu pekerjaan defensif. Perdebatan soal pengawasan model AI yang dipasang lokal pun makin relevan.
Google dan Mandiant belum merinci siapa di balik server uji tersebut. Yang jelas, menurut keduanya, ini adalah serangan siber pertama yang sepenuhnya dijalankan AI.
Bagi organisasi di Indonesia, langkah paling mendesak adalah mempercepat siklus penambalan. Patch keamanan yang menumpuk lama kini berisiko lebih besar, karena agen otomatis bisa memburu celah yang belum ditutup.





























📝 Tinggalkan Komentar
Komentar sebagai . Ditinjau admin sebelum tampil.
atau gunakan akun komentar lama di bawah